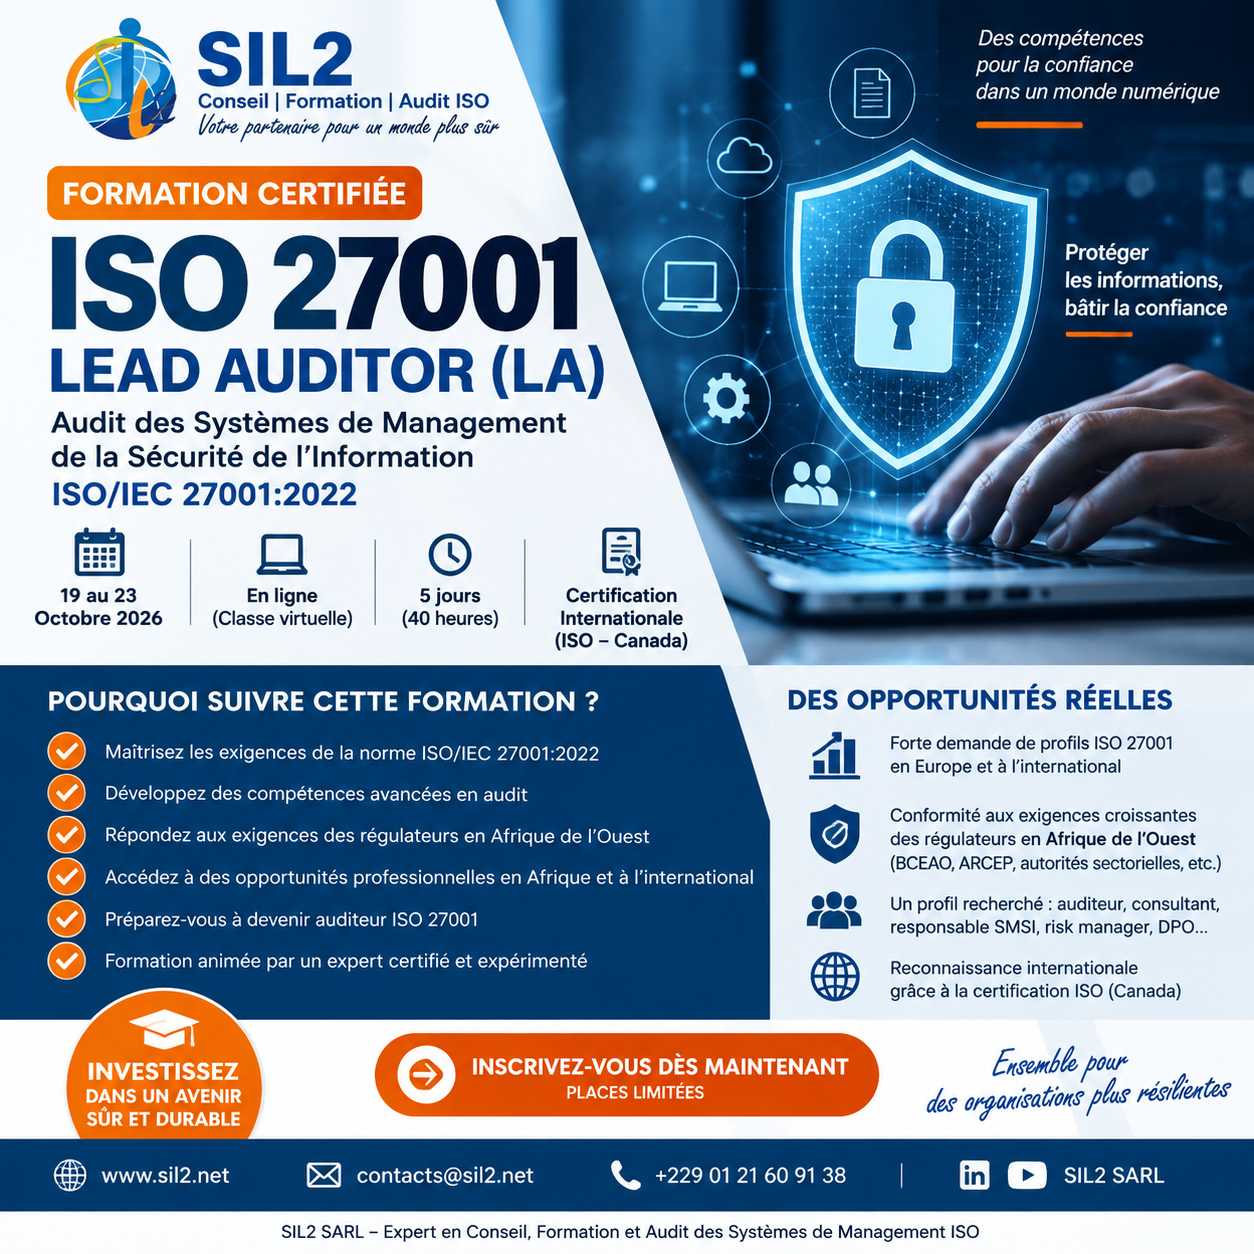
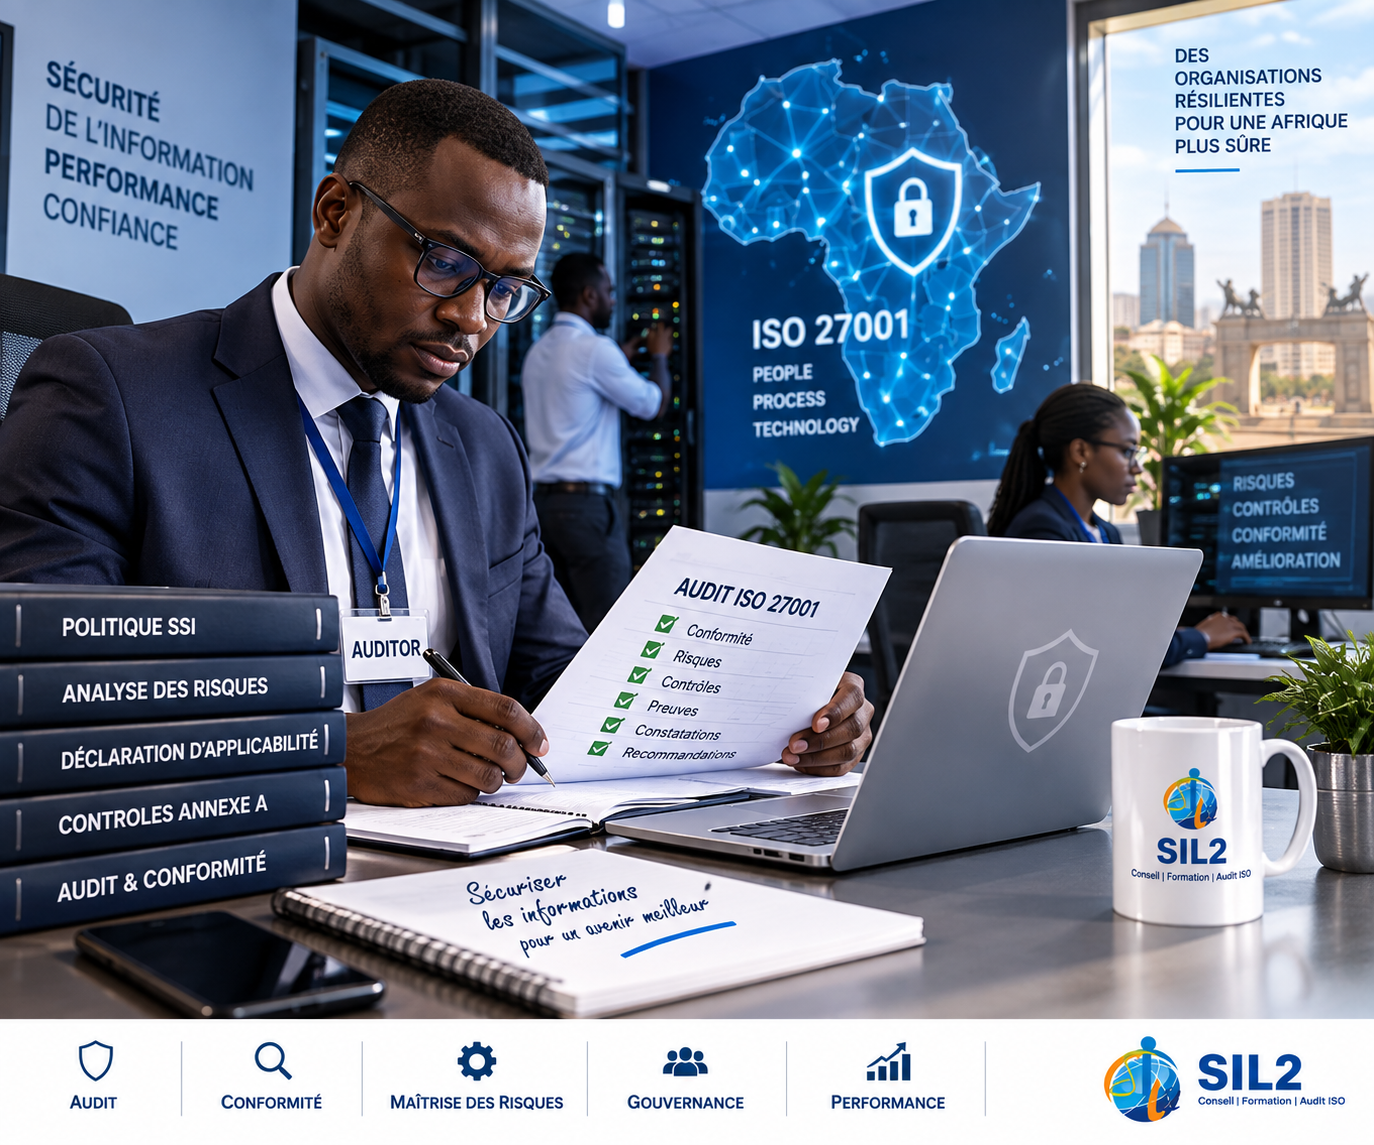
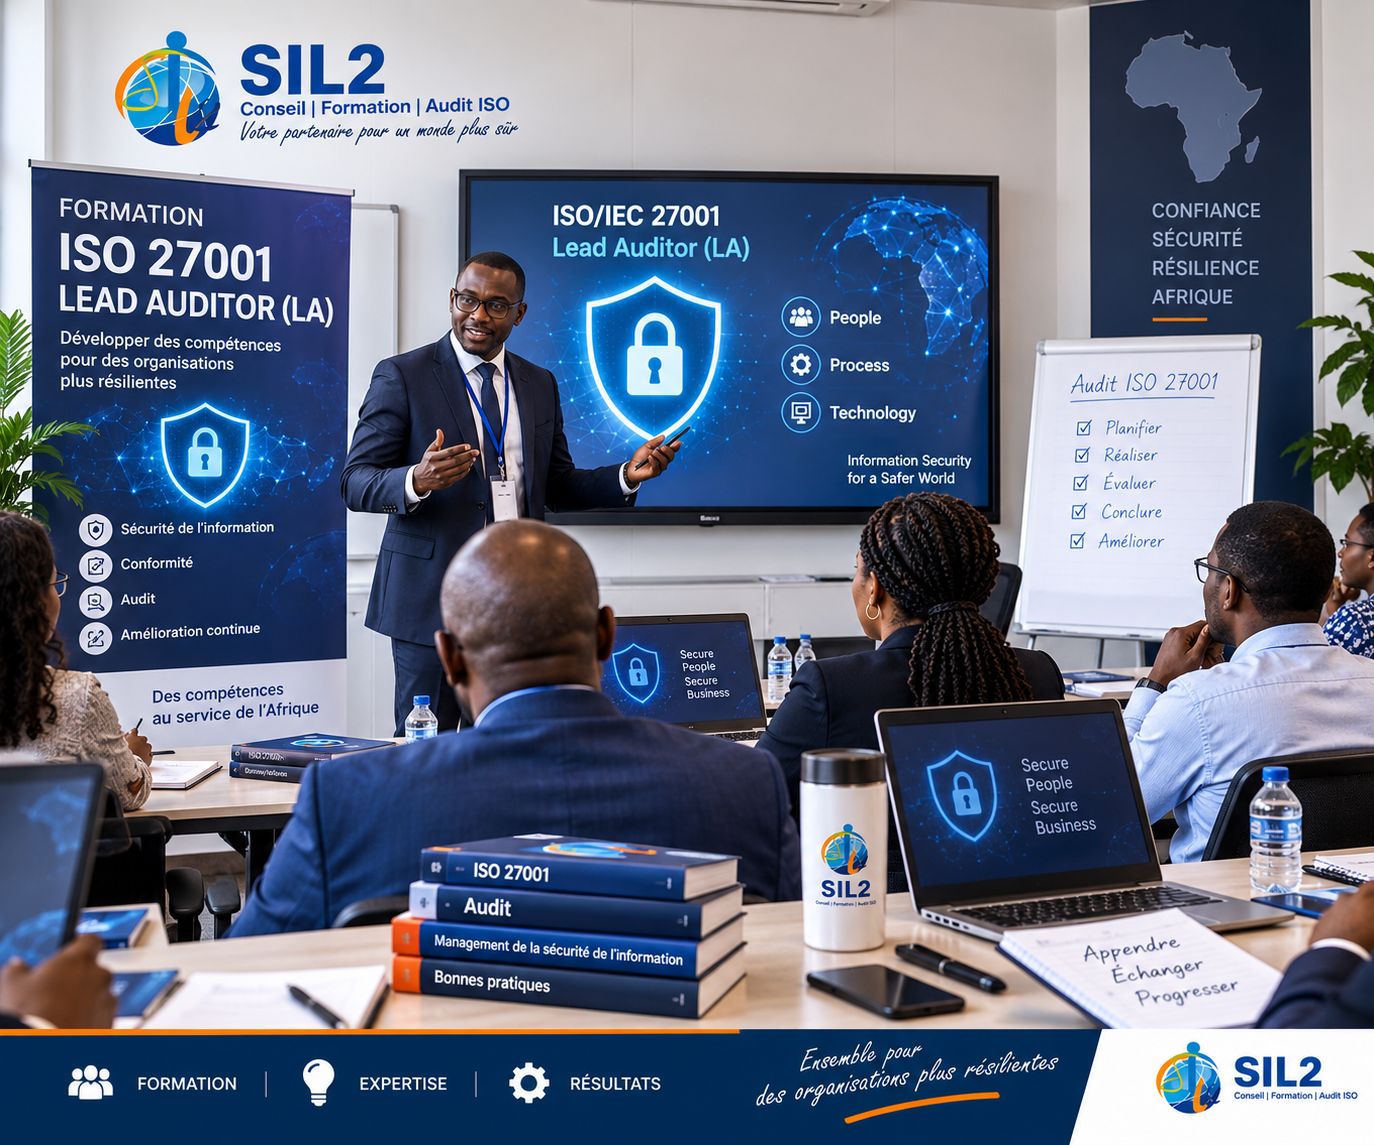
Transformez votre expertise en cybersécurité en compétence internationale d’audit avec notre formation ISO 27001 LA
Du 19 au 23 octobre 2026
5 jours de formation intensive | Certification internationale ISO – Canada
La cybersécurité n’est plus uniquement une question technique. Elle est devenue un enjeu de gouvernance, de conformité réglementaire, de gestion des risques et de confiance pour les banques, fintechs, télécommunications, administrations, entreprises technologiques et organisations publiques et privées.
La Formation ISO 27001 LA vous prépare à maîtriser l’audit d’un Système de Management de la Sécurité de l’Information (SMSI) selon ISO/IEC 27001:2022 et à développer les compétences nécessaires pour conduire des audits professionnels.
Vous travaillez dans l’IT, l’audit, les risques, la conformité ou la cybersécurité ?
Passez du statut de professionnel de la sécurité de l’information à celui de professionnel capable d’évaluer et d’auditer un SMSI selon ISO/IEC 27001:2022.
Pourquoi suivre une Formation ISO 27001 LA maintenant ?
La transformation numérique des organisations entraîne une augmentation de leur dépendance aux systèmes d’information, aux données, au Cloud, aux prestataires technologiques et aux services numériques.
Parallèlement, les régulateurs renforcent leurs exigences en matière de sécurité de l’information, gestion des cyberrisques, continuité, contrôle interne, protection des données et résilience numérique.
Les organisations ont donc besoin de professionnels capables non seulement de comprendre la cybersécurité, mais également de vérifier objectivement l’efficacité des dispositifs mis en place.
C’est précisément le rôle de l’auditeur ISO/IEC 27001.
La Formation ISO 27001 LA vous permet d’acquérir une méthodologie structurée pour préparer, conduire, documenter et clôturer un audit de système de management de la sécurité de l’information.
Afrique de l’Ouest : les exigences réglementaires renforcent les besoins en formation ISO 27001 LA
Dans l’espace UMOA, les exigences applicables aux acteurs financiers et aux services de paiement accordent une place croissante à la maîtrise des risques liés aux systèmes d’information.
Les dispositifs de surveillance de la BCEAO couvrent notamment la sécurité des infrastructures techniques, la gestion des risques opérationnels, la disponibilité des systèmes, l’intégrité, la confidentialité et la traçabilité des opérations.
Pour les banques, établissements financiers, fintechs, établissements de paiement, opérateurs de monnaie électronique et autres acteurs numériques, la maîtrise de la sécurité de l’information devient donc une compétence stratégique.
Cela crée des opportunités pour les professionnels capables d’intervenir dans :
l’audit des systèmes d’information • la conformité • la cybersécurité • la gestion des risques • le contrôle interne • la gouvernance IT • l’implémentation ISO 27001 • les audits internes • les audits fournisseurs • la préparation à la certification
La Formation ISO 27001 LA permet de développer précisément cette double compétence : comprendre les exigences ISO/IEC 27001 et savoir les auditer.
Et en Europe ? ISO 27001 est une compétence recherchée
La réglementation européenne renforce également les exigences de cybersécurité et de résilience numérique.
Des dispositifs comme DORA, RGPD dans le secteur financier et bien d’autres contribuent à renforcer les besoins en gouvernance de la cybersécurité, gestion des risques, contrôle, conformité et audit.
Les compétences ISO/IEC 27001 apparaissent ainsi dans des offres concernant notamment des fonctions de :
Lead Auditor ISO 27001 • Auditeur IT & Cybersécurité • Consultant ISO 27001 • Consultant GRC • Responsable SMSI • Information Security Manager • Consultant Gouvernance Cybersécurité • Responsable conformité ISO 27001 • Auditeur sécurité de l’information
Suivre une Formation ISO 27001 LA peut donc renforcer votre profil aussi bien pour le marché africain que pour des opportunités professionnelles internationales.
Vous voulez devenir Auditeur ISO 27001 ?
La Formation ISO 27001 LA est particulièrement adaptée aux professionnels qui souhaitent développer une carrière dans l’audit.
Elle vous apprend à passer de la connaissance de la norme à une véritable logique d’auditeur :
Que faut-il vérifier ?
Quelles preuves rechercher ?
Quelles personnes interroger ?
Comment préparer un plan d’audit ?
Comment conduire les entretiens ?
Comment évaluer les risques et les contrôles ?
Comment auditer la déclaration d’applicabilité ?
Comment identifier et documenter une non-conformité ?
Comment rédiger les constatations et conclusions d’audit ?
Comment conduire une réunion d’ouverture et une réunion de clôture ?
Comment préparer un rapport d’audit professionnel ?
L’objectif est de vous permettre de comprendre comment se déroule réellement un audit ISO/IEC 27001.
Ce que vous apprendrez pendant la Formation ISO 27001 LA
Pendant les 5 jours de formation, vous développerez progressivement les connaissances et compétences nécessaires pour comprendre et auditer un SMSI.
Vous aborderez notamment :
- les principes fondamentaux de la sécurité de l’information ;
- la structure et les exigences d’ISO/IEC 27001:2022 ;
- le contexte de l’organisation et les parties intéressées ;
- la gouvernance et le leadership du SMSI ;
- l’identification et l’évaluation des risques de sécurité de l’information ;
- le traitement des risques ;
- la Déclaration d’Applicabilité (SoA) ;
- les contrôles de sécurité de l’Annexe A ;
- la préparation d’un audit ;
- l’élaboration du plan d’audit ;
- la préparation des questions et tests d’audit ;
- les techniques d’entretien ;
- la collecte et l’évaluation des preuves d’audit ;
- l’identification des constatations ;
- la formulation des non-conformités ;
- les conclusions d’audit ;
- la réunion de clôture ;
- le rapport d’audit ;
- le suivi des actions correctives.
Une formation ISO 27001 LA tournée vers la pratique
Connaître les clauses d’une norme ne suffit pas pour devenir auditeur.
C’est pourquoi la Formation ISO 27001 LA met l’accent sur la compréhension et la pratique de l’audit.
Vous serez confronté à des cas pratiques, exercices, analyses de risques, scénarios d’audit, situations professionnelles, questions d’auditeur et analyses de preuves.
Vous apprendrez à adopter le raisonnement essentiel d’un auditeur :
EXIGENCE → RISQUE → CONTRÔLE → PREUVE → CONSTATATION → CONCLUSION
À qui s’adresse cette Formation ISO 27001 LA ?
Cette formation est particulièrement adaptée aux :
Professionnels de la cybersécurité • Responsables SI • RSSI/CISO • Auditeurs internes • Auditeurs externes • Consultants • Risk Managers • Compliance Officers • Responsables GRC • DSI • Responsables qualité • Responsables contrôle interne • Consultants ISO • Administrateurs systèmes et réseaux • Professionnels souhaitant évoluer vers l’audit des systèmes d’information.
Elle constitue également une opportunité pour les professionnels qui souhaitent ajouter une compétence ISO reconnue à leur parcours et évoluer vers des missions d’audit.
Quels débouchés après une Formation ISO 27001 LA ?
Selon votre expérience professionnelle, vos qualifications et les critères propres aux employeurs ou organismes de certification, les compétences acquises peuvent être valorisées dans des fonctions telles que :
Auditeur ISO 27001
Auditeur interne SMSI
Auditeur IT & Cybersécurité
Consultant ISO/IEC 27001
Consultant GRC
Responsable SMSI
Responsable Sécurité de l’Information
Risk Manager
Consultant Gouvernance & Cybersécurité
Responsable conformité IT
Consultant en préparation à la certification ISO 27001
La qualification Lead Auditor constitue également une compétence pertinente pour les professionnels souhaitant progressivement développer une activité d’auditeur indépendant ou collaborer avec des organismes intervenant dans l’évaluation des systèmes de management.
Une compétence qui dépasse ISO 27001
Maîtriser l’audit ISO/IEC 27001 développe des compétences transférables vers de nombreux environnements de gouvernance, risques et conformité.
Les professionnels capables de comprendre simultanément les risques, les systèmes d’information, les exigences réglementaires, les contrôles et les techniques d’audit disposent d’un positionnement particulièrement intéressant sur le marché.
La Formation ISO 27001 LA constitue ainsi un investissement professionnel pour évoluer vers les métiers de la cybersécurité, de la GRC, de la conformité et de l’audit.
Formation ISO 27001 LA – Session du 19 au 23 octobre 2026
Formation : ISO/IEC 27001:2022 Lead Auditor
Dates : 19 au 23 octobre 2026
Durée : 5 jours
Niveau : Lead Auditor
Référentiel : ISO/IEC 27001:2022
Certification : Certification internationale ISO – Canada
Orientation : Audit • Cybersécurité • GRC • Conformité • Sécurité de l’information
Faites de la sécurité de l’information une compétence d’audit.
Les organisations ont besoin de professionnels capables de protéger leurs informations.
Elles ont également besoin de professionnels capables de vérifier que cette protection est réellement efficace.
Devenez l’un de ces professionnels.
Inscrivez-vous à la Formation ISO 27001 LA
Session internationale : du 19 au 23 octobre 2026
Les places étant limitées, l’inscription préalable est recommandée.
JE M’INSCRIS MAINTENANT
Organisateur

SIL2 partenaire de PECB Organisme de Certification ISO de Référence pour Se Former et Se Certifier aux Normes ISO
Qui est PECB ?
SIL2 partenaire de PECB : PECB est un organisme de Certification ISO basé au Canada, spécialisé dans la formation et la certification aux normes ISO. Grâce à son expertise reconnue, PECB accompagne les entreprises et les professionnels dans l’acquisition des compétences nécessaires pour se conformer aux exigences des normes ISO et obtenir des certifications internationalement reconnues.
En tant qu’organisme de certification, PECB propose deux principales activités : les Formations ISO et les Certifications ISO. SIL2 partenaire de PECB fournir des activités de formation ISO et accompagnent les Cadres Africains ou entreprises du Continent Africain à obtenir une Certification ISO de PECB. Nos formations PECB à SIL2 sont accessibles en ligne (via Zoom), en présentiel ou en autoformation, offrant ainsi une flexibilité maximale aux participants.
PECB Organisme de Certification ISO : Partenaire de SIL2 qui est Fournisseur de Formations et Certifications ISO
1. Formations Certifiantes ISO : Devenez un Expert avec PECB ! 🏅
Les formations de PECB que nous distribuons sont spécialement conçues pour permettre aux professionnels et aux entreprises de comprendre et d’appliquer les exigences des normes ISO afin d’améliorer leur conformité et leur compétitivité. Ces formations comprennent :
✅ Formations en ligne (Zoom), en présentiel et en autoformation
✅ Examens accessibles 7j/7
✅ Certifications ISO 9001, ISO 27001, ISO 14001, ISO 45001 et bien d’autres
✈ Rejoignez nos formations et boostez votre carrière !
2. Certifications ISO : Obtenez une Reconnaissance Officielle de SIL2 partenaire de PECB 🌟
Les certifications PECB permettent aux entreprises de démontrer leur engagement envers les normes internationales et d’obtenir une reconnaissance officielle. Les certifications ISO de PECB sont caractérisées par les valeurs suivantes :
✅ Processus simplifié et accompagnement personnalisé
✅ Certifications reconnues à l’international
✅ Audit de Certification accessibles à tout moment
📅 Inscrivez-vous dès aujourd’hui pour passer votre certification ISO ou Obtenir pour votre entreprise une Certification ISO !
Pourquoi Choisir PECB ?
✅ Expertise approfondie des normes ISO
✅ Formations adaptées aux entreprises et aux professionnels
✅ Certifications mondialement reconnues
✅ Flexibilité dans les formats d’apprentissage
Si vous souhaitez obtenir une autre Certification ISO avec un autre Organisme de Certification, vous pourrez lire notre page Formation ISO
Inscrivez-vous dès Maintenant !
Découvrez les formations et certifications ISO de PECB sur notre site officiel : www.sil2.net . Pour vous inscrire à nos prochaines formations avec Certifications ISO, visitez notre page dédiée aux événements ISO. Pour toute demande d’information, contactez-nous à contacts@sil2.net ou info@pecb.com ou appelez-nous au +1 844 426 7322.

Organisateur d’Evènements ISO : Maîtrisez les Normes ISO par des Formations, Sensibilisations, Jeux et Concours, Etc.
Qui est SIL2 ?
SIL2 est un cabinet d’expertise spécialisé dans les normes ISO, basé à Cotonou. Il est Organisateur d’Evènements ISO. Il mène aussi les missions de certifications ISO, de Consultations et d’Audits ISO.
Organisation d’Événements ISO : Sensibilisation, Formation, Jeux Concours
En tant qu’organisateur d’événements ISO, SIL2 met en place des formations, séminaires, jeux, concours, définis et webinaires pour aider les professionnels à mieux innover, comprendre et appliquer les exigences des normes ISO. Ces événements sont accessibles en ligne (via Zoom), en présentiel ou en autoformation, offrant ainsi une flexibilité optimale aux participants.
1. Formations Certifiantes ISO : Devenez un Expert avec l’Organisateur d’Evènements ISO! 🏅
Nos formations sont conçues pour permettre aux professionnels et aux entreprises de maîtriser les normes ISO et d’obtenir des certifications reconnues à l’international.
✅ Formations en ligne (Zoom), en présentiel et en autoformation
✅ Examens accessibles 7j/7
✅ Certifications ISO 9001, ISO 27001, ISO 14001, ISO 45001 et bien d’autres
👉 Rejoignez nos sessions de formation et boostez votre carrière !
2. Webinaires ISO : Restez à la Pointe des Bonnes Pratiques 💻
Nos webinaires sont des sessions interactives animées par des experts ISO. Ils vous permettent d’en apprendre plus sur les dernières tendances et mises à jour des normes ISO.
📌 Thèmes abordés :
- L’importance de la certification ISO pour les entreprises
- Les exigences et étapes d’une certification ISO
- Les évolutions des normes ISO et de la certification ISO
📅 Inscrivez-vous gratuitement à nos prochains webinaires !
3. Jeux et Concours ISO : Apprenez en Vous Amusant ! 🎯
Chez SIL2, nous croyons que l’apprentissage peut être à la fois ludique et efficace ! Nous organisons des jeux et concours pour mettre vos connaissances ISO à l’épreuve.
🚀 Relevez le défi et gagnez des récompenses exclusives !
4. Défis et Challenges ISO avec SIL2 Organisateur d’Evènement ISO : Testez Vos Compétences en Conditions Réelles 🔥
Nous organisons des défis où les participants doivent résoudre des problèmes liés à la mise en œuvre des normes ISO.
💪 Êtes-vous prêt à relever le challenge ?
Pourquoi Choisir SIL2 Organisateur d’Evènements ISO ?
✅ Expertise approfondie des normes ISO
✅ Formations adaptées aux entreprises et aux professionnels
✅ Certifications reconnues à l’international
✅ Flexibilité dans les formats d’apprentissage
Inscrivez-vous dès Maintenant !
Découvrez les prochaines formations et événements sur le site officiel de SIL2 : www.sil2.net